Ransomware: qué es, cómo funciona y cómo proteger tus archivos
noviembre 20, 2026
El ransomware es una de las amenazas informáticas más temidas, y con razón. Basta un clic equivocado para que tus documentos, las fotos de la familia y tus archivos de trabajo dejen de poder abrirse. Entonces aparece un mensaje: si quieres recuperarlos, tienes que pagar. No hace falta ser un experto para entenderlo y, sobre todo, tampoco para defenderse. En esta guía, actualizada a noviembre de 2026, te explico cómo funciona, cómo llega a tus dispositivos y qué hacer antes y después de un ataque.
Qué es el ransomware, explicado de forma sencilla
El ransomware es un programa malicioso que cifra tus archivos. Cifrar significa transformarlos con un código secreto: los archivos siguen en el dispositivo, pero ya no puedes abrirlos. Solo quien tiene la clave correcta puede desbloquearlos.
Los delincuentes te piden un rescate, normalmente en criptomonedas, a cambio de esa clave. A menudo añaden una segunda amenaza: antes de cifrar, copian tus datos. Después te avisan de que los publicarán en internet si no pagas.
Imagina a un ladrón que te encierra los documentos en una caja fuerte cuya combinación solo conoce él. Y que, además, hace una copia para enseñársela a otros.
Cómo entra el ransomware en tu dispositivo
El ransomware rara vez «fuerza» los sistemas. Lo normal es que te convenza para que le abras la puerta, o que encuentre una que ya estaba entreabierta. Estos son los caminos más habituales:
- Archivos adjuntos en correos: una falsa factura, un falso aviso de envío, un archivo «urgente» que debes abrir ya.
- Falsas actualizaciones: un aviso que te pide actualizar el navegador o un programa, pero te hace descargar un archivo infectado.
- Programas crackeados: software o juegos pirata que esconden código malicioso junto con el «crack».
- Accesos remotos con contraseñas débiles: si dejas activado el escritorio remoto con una contraseña fácil, los delincuentes intentan entrar desde fuera.
- Memorias USB: un pendrive encontrado o prestado puede traer archivos infectados.
- Enlaces en mensajes y SMS: un enlace recibido por WhatsApp, Facebook o Instagram puede llevar a sitios que descargan programas peligrosos.
Hoy las estafas son más convincentes también porque los delincuentes usan herramientas de inteligencia artificial para escribir mensajes creíbles y sin faltas. Si quieres aprender a reconocerlas, lee la guía sobre estafas con inteligencia artificial.
A quién afecta el ransomware
Pensar «a mí no me va a pasar, no tengo nada interesante» es un error. Los ataques suelen ser automáticos: se lanzan en masa y alcanzan a cualquiera que pique.
- Particulares: pierdes fotos, vídeos, documentos personales y trámites que no has copiado en otro sitio.
- Profesionales: abogados, médicos, gestores y autónomos guardan datos de clientes y pacientes, muy valiosos.
- Pequeñas empresas: tienen menos protección que las grandes corporaciones, pero dependen de sus datos para trabajar. Una parada de unos pocos días puede salir muy cara.
Para los delincuentes, quien tiene poco tiempo y pocas defensas es un objetivo ideal.
La copia de seguridad 3-2-1: tu seguro contra el ransomware
Si tienes una copia segura de tus archivos, el chantaje pierde gran parte de su fuerza. La copia de seguridad es la defensa más importante, y la regla a seguir se llama 3-2-1:
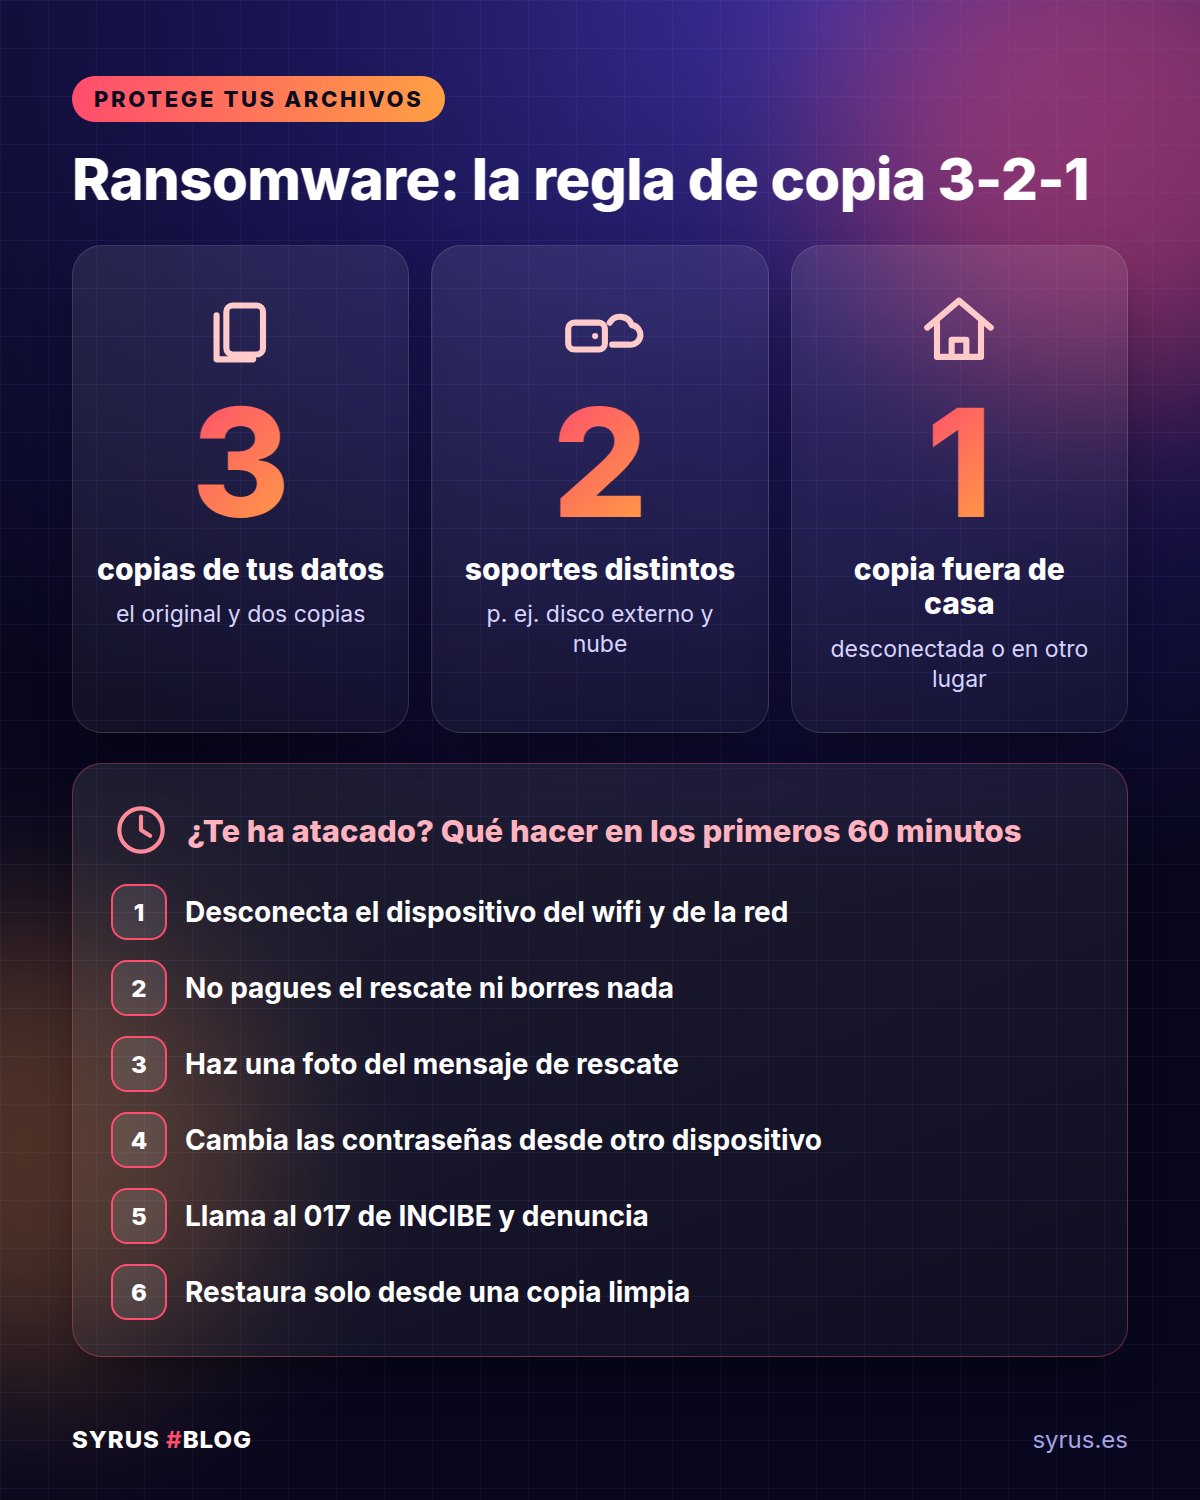
- 3 copias de tus datos: el original y dos copias de seguridad.
- 2 soportes distintos: por ejemplo, el ordenador y un disco externo, o un disco externo y un servicio en la nube.
- 1 copia fuera de casa o desconectada: guardada lejos del ordenador.
Aquí hay un punto que mucha gente subestima. Si el disco de la copia de seguridad está siempre conectado, el ransomware también puede cifrarlo. Por eso, al menos una copia debe estar desconectada después de usarla, o ser inmutable. Inmutable significa que, una vez guardada, no se puede modificar ni borrar durante un tiempo determinado. Algunos servicios en la nube ofrecen esta función.
Luego está el error más común: no probar nunca la restauración. Una copia de seguridad que nunca has probado es una esperanza, no una garantía. De vez en cuando intenta recuperar algunos archivos y comprueba que se abren de verdad.
Los hábitos diarios que te protegen
Además de las copias de seguridad, bastan unas pocas reglas sencillas, que conviene aplicar siempre:
- Activa las actualizaciones automáticas del sistema, el navegador y las aplicaciones. Muchos ataques aprovechan fallos que ya están corregidos.
- Mantén activa la protección antivirus. La que viene integrada en el sistema operativo sirve, siempre que esté encendida y actualizada.
- Usa una cuenta sin permisos de administrador para el trabajo diario. Si el malware arranca desde ahí, tiene menos poder para causar daño.
- Activa la verificación en dos pasos (2FA) en el correo, la nube, las redes sociales y los servicios importantes. Aunque te roben la contraseña, no podrán entrar.
- Usa contraseñas largas y distintas para cada servicio, ayudándote de un gestor de contraseñas.
- Desactiva el acceso remoto si no lo necesitas. Si lo usas, protégelo con una contraseña robusta y 2FA.
Adjuntos, enlaces y programas pirata: dónde debes tener cuidado
Aquí la diferencia la marcas tú. Antes de abrir un adjunto, detente un segundo y pregúntate:
- ¿Esperaba de verdad este mensaje?
- ¿El remitente es realmente quien dice ser? Comprueba la dirección completa, no solo el nombre.
- ¿El tono mete prisa o miedo? Es una señal clásica de estafa.
- ¿El archivo te pide «habilitar las macros» o ejecutar algo? No lo hagas.
Descarga las actualizaciones solo desde los ajustes del sistema o desde las webs oficiales, nunca desde una ventana emergente que aparece mientras navegas.
Desconfía además de los programas pirata. El ahorro es solo aparente: un software crackeado puede costarte todos tus datos. Y para instalarlo suelen pedirte que desactives el antivirus, es decir, que apagues justo tu defensa.
Si algún virus ya te ha hecho dudar, revisa también tu smartphone: te ayuda la guía para saber si tu teléfono está espiado.
Qué hacer si el ransomware te ha atacado
Mantén la calma. Actuar con orden limita los daños. Estos son los pasos, en secuencia:
- Desconecta enseguida el dispositivo de la red: quita el cable y apaga el wifi. Así el malware no se extiende a otros ordenadores y discos.
- Aísla, no apagues sin criterio. Apagar de golpe puede hacer que se pierdan rastros útiles. Si estás en una empresa, avisa a quien gestiona la informática antes de actuar. Desconecta también los discos externos y los pendrives.
- Fotografía la petición de rescate con el móvil. Te harán falta el texto, el nombre del archivo y las direcciones indicadas.
- No pagues. No tienes ninguna garantía de recibir la clave, y pagando financias nuevos ataques. Además, te marcas como un pagador fiable.
- Busca herramientas de descifrado gratuitas y oficiales. Para algunas familias de ransomware existen herramientas puestas a disposición por las fuerzas de seguridad y por iniciativas internacionales de lucha contra este delito. Usa solo sitios oficiales y desconfía de quien te venda «desbloqueos» milagrosos.
- Restaura desde las copias de seguridad, pero solo después de haber limpiado el dispositivo. Es mejor reinstalar el sistema desde cero, para no volver a meter el malware en casa.
- Cambia las contraseñas del correo y de los servicios importantes, desde un dispositivo limpio.
- Pide ayuda y denuncia lo ocurrido: puedes llamar al 017, la línea gratuita de ayuda en ciberseguridad de INCIBE, y presentar la denuncia ante la Policía Nacional o la Guardia Civil.
Si tienes un negocio: datos personales y obligaciones
Si eres profesional o tienes una empresa, hay un aspecto más. Si el ataque ha afectado a datos personales de clientes, pacientes o empleados, la normativa europea de protección de datos (el RGPD) puede obligarte a notificar el incidente a la autoridad competente. En algunos casos también hay que avisar a las personas afectadas.
Los plazos son cortos, así que no esperes. Anota qué ha pasado, cuándo lo descubriste y qué datos podrían estar afectados. Después, implica cuanto antes a un asesor o al delegado de protección de datos, si tienes uno. Preparar de antemano un plan de emergencia, con los contactos adecuados, te ahorra horas muy valiosas.
Preguntas frecuentes
¿Basta un antivirus para frenar el ransomware?
No. Es una protección importante, pero no la única. Ningún antivirus lo detecta todo. Hacen falta también actualizaciones, atención a los adjuntos y, sobre todo, copias de seguridad fiables.
Si pago, ¿recuperaré de verdad mis archivos?
No necesariamente. Algunos delincuentes no envían la clave, y otros la envían pero no funciona bien. Y tampoco tienes ninguna certeza de que los datos copiados no acaben difundiéndose igualmente. Por eso es mejor no pagar.
¿También pueden atacar a Mac y a los smartphones?
Sí. El riesgo es mayor en los ordenadores con Windows, pero ningún dispositivo es inmune. También en Mac y en los móviles valen las mismas reglas: actualizaciones, aplicaciones solo de fuentes oficiales y copias de seguridad.
En resumen
El ransomware cifra tus archivos y te chantajea, a menudo amenazando con publicar los datos. Entra sobre todo por un descuido tuyo: adjuntos, falsas actualizaciones, software pirata y accesos remotos débiles. Las mejores defensas son sencillas: copia de seguridad 3-2-1 con una copia desconectada o inmutable, actualizaciones automáticas, 2FA y algo de desconfianza. Si te atacan, aísla el dispositivo, no pagues, conserva las pruebas y pide ayuda. Prepárate hoy: mañana podría ser demasiado tarde.